Control de acceso en una sola plataforma
septiembre 30, 2026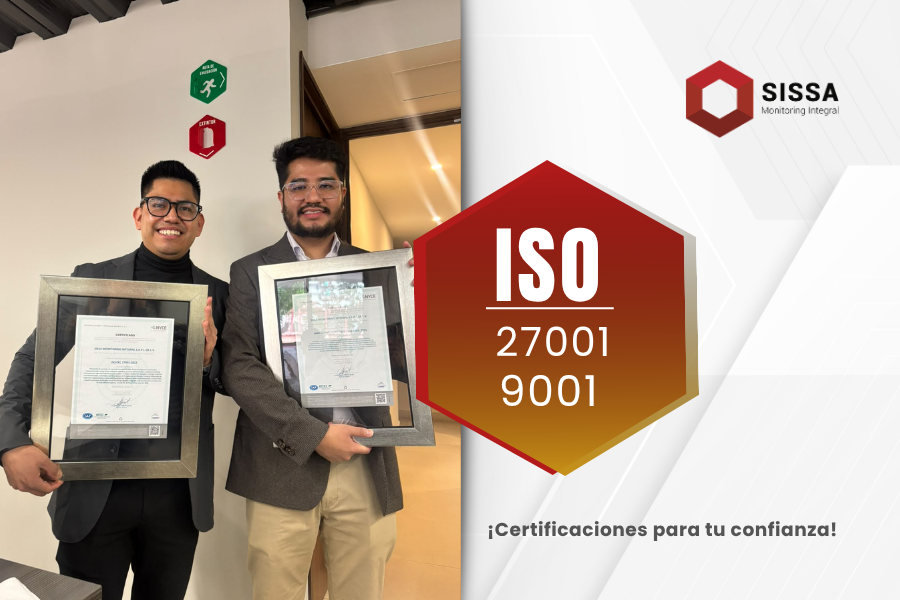
SISSA Monitoring Integral obtiene las certificaciones ISO 9001:2015 e ISO/IEC 27001:2022
Un logro construido en equipo
SISSA Monitoring Integral certificó su Sistema de Gestión Integrado bajo dos normas internacionales: ISO 9001:2015, de gestión de la calidad, e ISO/IEC 27001:2022, de gestión de la seguridad de la información.
Ambas certificaciones se emitieron el 23 de julio de 2026 y tienen vigencia hasta el 22 de julio de 2029. Son el resultado de meses de trabajo, compromiso y disciplina de todas las áreas de la empresa. Cada persona, desde su función, ayudó a construir, mantener y fortalecer nuestra forma de trabajar.
Quién valida el certificado
-
Las certificaciones fueron emitidas por Normalización y Certificación NYCE, S.C., organismo de certificación acreditado por la Entidad Mexicana de Acreditación (ema) con el número SGSI-02/17 para sistemas de gestión de seguridad de la información.
El certificado de calidad cuenta además con reconocimiento de IQNET, red internacional de organismos de certificación, de la que NYCE es miembro. Esto da validez a nuestros certificados más allá de México.
¿Qué es la ISO 9001:2015?
¿Qué es la ISO 9001:2015?
Es la norma internacional de referencia para los sistemas de gestión de la calidad. Exige que una organización:
- Defina y documente sus procesos de forma clara.
- Ponga al cliente en el centro de su operación.
- Mida sus resultados y decida con base en datos.
- Mantenga una cultura de mejora continua.
¿Qué es la ISO/IEC 27001:2022?
Es el estándar internacional para los sistemas de gestión de seguridad de la información. Establece cómo identificar y tratar los riesgos para proteger la confidencialidad, la integridad y la disponibilidad de la información.
Para una empresa que integra seguridad electrónica, redes, control de acceso y analítica, la información de los clientes es parte esencial del servicio. Contar con un marco certificado para protegerla es una responsabilidad central de nuestra operación.
Alcance de las certificaciones
Nuestro sistema certificado cubre la prestación de servicios de consultoría especializada, diseño de ingeniería, suministro, implementación, integración mediante software, servicios administrados y mantenimiento de soluciones en nuestras cinco líneas de negocio:
- Seguridad electrónica
- Soluciones TI
- Control ambiental
- Respaldo y energía
- Analítica y automatización
Estas actividades están soportadas por los procesos de prospección de clientes, preventa (desarrollo de ingeniería especializada), comercial, desarrollo de software y PMO (implementación e instalación). Es decir, la certificación abarca el recorrido completo de un proyecto, desde el primer contacto hasta la operación.
Por qué importa un Sistema de Gestión Integrado
Gestionar calidad y seguridad de la información bajo un mismo sistema permite que ambos enfoques trabajen juntos. Esto se traduce en:
- Procesos más consistentes en cada etapa de nuestra metodología, desde la consultoría hasta los servicios administrados.
- Mayor control del riesgo en proyectos que operan en entornos críticos.
- Mejora continua, con auditorías periódicas que mantienen vivo el sistema.
Qué significa para nuestros clientes
Más de 15 años protegiendo infraestructura crítica en México nos han enseñado que la confianza se construye con hechos. Estas certificaciones refuerzan ese compromiso con las empresas de logística, desarrollo inmobiliario, manufactura, instalaciones corporativas y operaciones industriales que nos eligen:
- Procesos de trabajo estandarizados y verificados por un tercero acreditado.
- Un manejo responsable y seguro de la información de cada proyecto.
- Un equipo comprometido con mejorar su servicio de forma permanente.
Seguimos construyendo confianza
Este logro no es una meta final, sino un punto de partida. Seguiremos fortaleciendo nuestro sistema para ofrecer soluciones que brinden confianza para un mejor futuro.
Gracias a nuestro equipo, clientes y aliados por ser parte de este camino
Conversemos de soluciones.